 Mores
思科已修复 Secure Email Gateway(SEG)中一个已被在野利用的零日漏洞,编号 CVE-2026-76519。该漏洞源于 SEG 高级恶意软件防护(AMP)功能中的相对路径遍历缺陷,由邮件附件处理不当引起,远程未认证攻击者可通过向未修补设备发送带有恶意构造附件的邮件加以利用。
思科在周三发布的安全公告中表示,成功利用该漏洞可让攻击者在底层操作系统上写入任意文件并以 root 权限执行命令,公司 PSIRT 于 2026 年 10 月获悉该漏洞正被活跃利用。思科已在云实例上部署缓解措施,并联系了发现潜在入侵证据的 Cisco Secure Email Cloud 设备所有者。
漏洞与影响范围
远程未认证攻击者只需向未修补设备发送一封带有恶意构造附件的邮件,即可触发利用。
受影响的是启用了 File Reputation 服务并将其分配给邮件策略、且 Content Scanner Tools 版本早于 25.3.0.5525 的 SEG 实例。思科未披露更多攻击细节,但公布了入侵指标(IOC)表,并提醒客户交叉核对防火墙和网络日志,排查与外部或可疑 IP 地址之间的上传下载等异常活动,因为攻击者在获得 root 级命令执行能力后可能清除利用痕迹。
如何判断是否受影响
管理员可通过命令行界面执行 contentscannerstatus 命令,查看设备当前运行的 Content Scanner Tools 版本,以判断是否处于受影响范围。
同时,需要在基于 Web 的管理界面中检查 File Reputation 是否启用:路径为 Mail Policies 下的 Incoming Mail Policies 或 Outgoing Mail Policies,再进入 Advanced Malware Protection 查看 Enable File Reputation 复选框状态。只有该服务已启用并绑定到邮件策略,且扫描工具版本低于 25.3.0.5525 的设备才符合受影响条件。
入侵指标与排查
思科在公告中给出三类日志信息及对应处置建议。若出现 System Security: Suspected compromise indicator was found,表示检测到疑似入侵迹象,应联系思科技术支持中心(TAC)获取进一步建议;若出现 System Security: Security scan did not complete,表示安全扫描未完成,同样应联系 TAC 寻求支持;若出现 System Security: No compromise indicator was found,表示未检测到入侵迹象,可在适用情况下升级到已修复的软件版本。
对于被联系到的客户,思科强烈建议在可能的情况下将设备恢复到安全配置,更新凭据以及设备上安装的所有加密材料,同时限制对设备的访问并实施稳健的访问控制机制。
修复与缓解建议
思科建议受影响用户升级到已修复的软件版本,并按照安全公告 Recommendations 部分的说明操作。对于已确认或疑似被入侵的设备,除恢复安全配置、更新凭据和加密材料外,还应收紧访问控制。
这并非 SEG 首次出现被在野利用的严重漏洞。2024 年 7 月,思科修复了另一个严重 SEG 漏洞 CVE-2024-20401,攻击者可借助恶意附件邮件添加具有 root 权限的新用户,或使设备永久崩溃。2026 年 1 月,思科修复了最高严重级别的 Cisco AsyncOS 漏洞 CVE-2025-20393,该漏洞自 2025 年 11 月起被用于针对 SEG 和 Secure Email and Web Manager(SEWM)设备的零日攻击。上个月,思科又警告客户修补另一个已被在野利用的 SEG 零日漏洞 CVE-2026-76461,该漏洞位于 Cisco AsyncOS 软件的邮件解析环节,同样允许未认证远程攻击者在底层操作系统上以 root 权限执行任意命令。
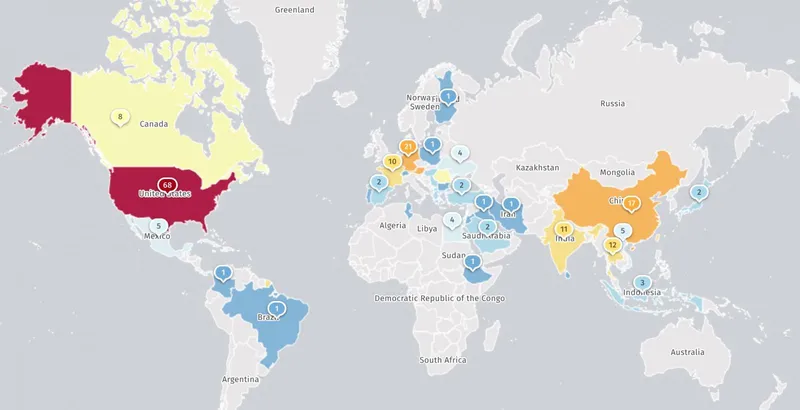
互联网安全监测机构 Shadowserver 追踪到近 300 个暴露在互联网上的 Cisco Secure Email Gateway 实例,但未说明其中有多少是蜜罐或已完成加固。自 2021 年 11 月以来,美国网络安全和基础设施安全局(CISA)已将 100 个思科漏洞列入其已知被利用漏洞目录,其中 7 个曾在勒索软件攻击中被滥用。
要点
- 漏洞编号为 CVE-2026-76519,已被在野利用
- 成因是 AMP 功能的相对路径遍历缺陷
- 攻击者可以 root 权限执行命令
- 受影响设备需启用 File Reputation 服务
- Content Scanner Tools 低于 25.3.0.5525 受影响
正在读取登录状态…
暂无讨论,说说你的看法吧