 Mores
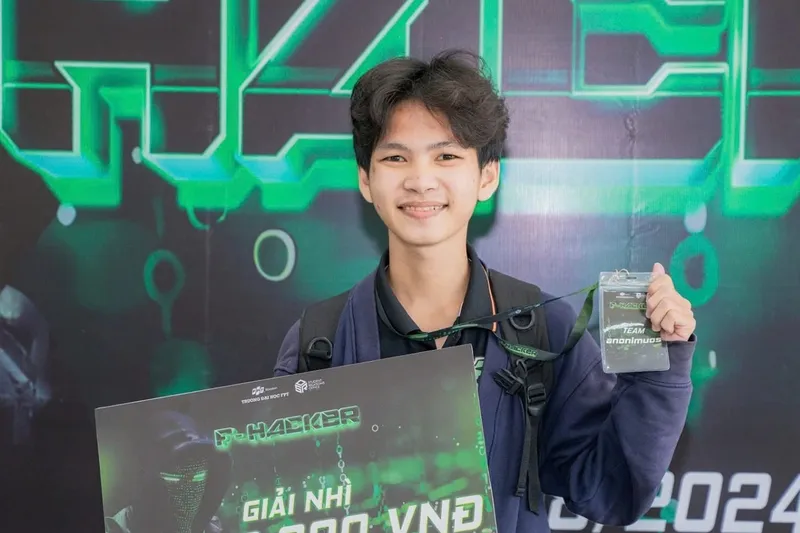
越南芹苴FPT大学信息安全专业四年级学生阮志庆(Nguyen Chi Khanh,2004年生于金瓯)在审查WordPress插件源码时发现四个安全漏洞,其中三个已通过Patchstack的漏洞项目获得国际CVE编号,一个漏洞评分达9.3分,属于严重级别。
相关漏洞分别位于WP w3all phpBB和WP BASE Booking两个WordPress扩展中,前者于8月20日披露,后者的两个漏洞于10月5日披露;第四个漏洞于10月13日获得确认。
漏洞如何被发现
他在审查一款WordPress插件的源码时,注意到有一段代码把数据直接拼入数据库查询语句,没有经过必要的安全处理。他怀疑这里可能存在安全缺陷,于是自行搭建测试环境进行验证,由此确认了一个SQL注入漏洞。
此后他沿用同样的思路继续检查源码,又发现三个同类型漏洞,四个漏洞均属SQL注入。他研究WordPress功能始于今年7月前后,主动选择这一方向,是因为WordPress是流行的建站平台,由个人和组织开发的扩展数量众多,而他研读的源码大多使用PHP,也是他最有把握的编程语言。
三个CVE漏洞详情
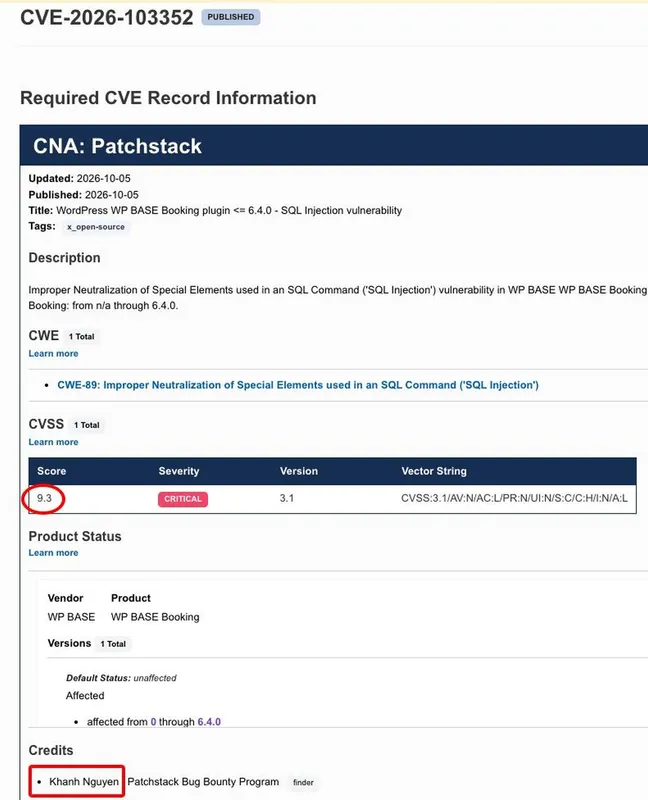
这些发现通过Patchstack的漏洞项目上报,该机构专门从事WordPress生态的安全研究。经核实后,三个漏洞获得国际CVE编号,便于安全社区统一检索和引用。
评分与利用条件
据阮志庆的评估,WP BASE Booking中的CVE-2026-103352评分为9.3分(满分10分),按漏洞严重程度分级属于严重级别,攻击者无需登录即可利用。另外两个漏洞评分为8.5分,利用前提是攻击者持有Subscriber级别账户,这是WordPress中的低权限账户等级,通常只允许登录和管理个人信息,因此允许用户自行注册账户的网站仍存在风险。
他发现的三个漏洞都属于查询结果不直接显示在网站页面上的类型,因此他只能通过间接迹象证明漏洞确实存在,而不能仅凭页面显示判断。每个漏洞从发现异常到验证可利用性,大约需要1至2天,最耗时的环节是整理出清晰的复现步骤,以便接收上报的机构能够独立核实。
当事人与导师回应
阮志庆表示,这次发现是他学习和研究中的重要节点,也让他更有动力继续投身网络安全领域。他计划在学业和工作之余,继续通过专门项目寻找并上报漏洞,未来希望从事渗透测试和安全研究工作。他尚未毕业,但已在一家企业从事渗透测试约一年,这项工作是在获准范围内主动测试系统,模拟攻击者寻找和利用漏洞的方式,帮助管理方识别并降低风险。
他还曾在2023年和2024年的F-Hacker竞赛中获得第二名,并在多个学期获得学校优秀学生称号。FPT大学芹苴校区信息安全讲师阮明哲评价说,这名学生在实践技能、好奇心和探索安全弱点的精神方面表现突出;如果只看课程成绩,他并非最出色的学生,但他具备良好的实操能力,能完成并非所有学生都能承担的任务。这位讲师认为,接触真实环境,尤其是实习阶段的经历,帮助他在专业领域成长。
要点
- 阮志庆是芹苴FPT大学信息安全专业四年级学生
- 四个漏洞均为SQL注入类型
- 三个漏洞已获CVE编号,涉及两个WordPress扩展
- CVE-2026-103352评分9.3,无需登录即可利用
- 另两个漏洞评分8.5,需Subscriber级账户
正在读取登录状态…
暂无讨论,说说你的看法吧