 Mores
Citrix 披露了 NetScaler Application Delivery Controller(ADC)和 NetScaler Gateway 中的一个严重内存溢出漏洞,编号 CVE-2026-107406,CVSS v4.0 基础评分 9.5,被评为严重级别。该漏洞影响配置了 SAML 单点登录的设备,可导致远程代码执行或拒绝服务,具体暴露情况取决于所运行的版本:14.1-73.37 至 14.1-73.41 和 13.1-64.23 至 13.1-64.28 及其 FIPS、NDcPP 对应版本,仅在设备作为 SAML 身份提供者(IdP)时受影响;更早的版本在作为 IdP 或服务提供者(SP)时均存在漏洞。Citrix 表示强烈建议受影响客户查阅公告,并尽快将受影响的 NetScaler 实例升级到推荐版本。
受影响的正是 Citrix 在 9 月底为修复 CVE-2026-88771 至 CVE-2026-88778 而发布的版本,其中两个漏洞此前已被作为零日利用。也就是说,此前迅速修补 9 月漏洞、并以 NetScaler 作为身份提供者的组织,现在需要再次升级。公告未列出任何缓解措施,受影响版本为 14.1-73.46 和 13.1-64.29 之前的版本,使用 NetScaler 的 Secure Private Access 混合部署也在范围内;Citrix 托管的云服务与自适应认证由公司自行更新,不在此列。这是不到两周内的第三份 NetScaler 安全公告,也是自 3 月以来 NetScaler 的第四个 SAML 相关漏洞。
漏洞与影响范围
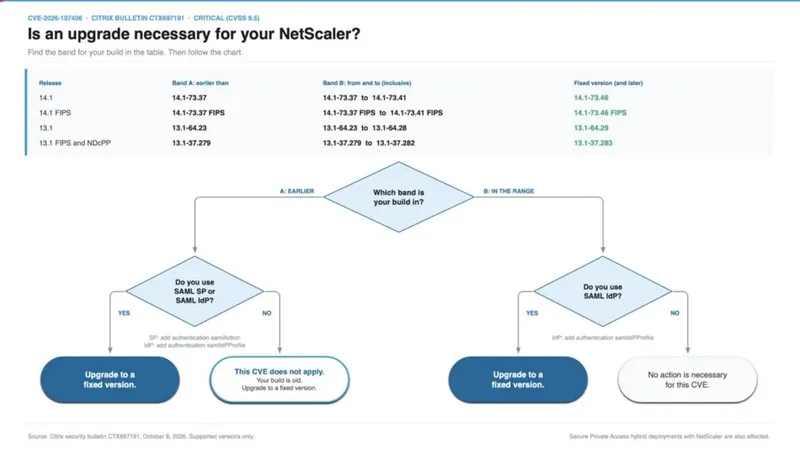
该漏洞编号 CVE-2026-107406,是一处内存溢出,可在配置了 SAML 单点登录的 NetScaler ADC 与 Gateway 设备上导致远程代码执行或拒绝服务。CVSS v4.0 基础评分为 9.5,评级为严重。设备是否暴露取决于所运行的版本:在 14.1-73.37 至 14.1-73.41 和 13.1-64.23 至 13.1-64.28 及其 FIPS、NDcPP 对应版本上,只有当设备充当 SAML 身份提供者(IdP)时才受影响;更早的版本在作为 IdP 或服务提供者(SP)时均存在漏洞。使用 NetScaler 的 Secure Private Access 混合部署也在范围内,Citrix 托管的云服务与自适应认证由 Citrix 自行更新,不在此列。CVE 记录将 14.1-73.46 和 13.1-64.29 之前的版本列为受影响版本。
CVSS 向量同时把攻击复杂度评为高,说明利用并不简单,但攻击不需要认证,也不需要用户交互。Citrix 表示,截至公告发布,公司尚不知晓该漏洞存在未被缓解的利用。
修复与排查方式
公告未列出任何缓解措施。管理员可以在设备配置中搜索 add authentication samlIdPProfile 以确认设备是否处于 IdP 模式,或搜索 add authentication samlAction 以确认是否处于 SP 模式,据此判断自身的暴露情况。
Citrix 表示,强烈建议受影响客户查阅公告,并尽快将受影响的 NetScaler 实例升级到推荐版本。
两周内的第三份公告
这是不到两周内 Citrix 发布的第三份 NetScaler 安全公告,而此次受影响的版本,正是该公司在 9 月底为修复 CVE-2026-88771 至 CVE-2026-88778 而发布的版本,其中两个漏洞此前已被作为零日漏洞利用。也就是说,此前迅速修补 9 月漏洞、并把 NetScaler 用作身份提供者的组织,现在需要再次升级。
第一份公告发布于 9 月 27 日,涉及 8 个漏洞,其中 CVE-2026-88771 和 CVE-2026-88772 已被作为零日利用。10 月 3 日,Citrix 披露了 CVE-2026-88779,这是一个被攻击者用来使设备离线的 SAML 漏洞。安全厂商 watchTowr 的研究人员复现了该漏洞,据报他们怀疑这些崩溃是刻意为之,目的是加快对 CVE-2026-88771 的利用。安全研究员 Kevin Beaumont 表示,NetScaler 又出现了一个可导致未认证远程代码执行的漏洞,当天已发布新补丁。
年内多起 SAML 漏洞
SAML 处理已成为 NetScaler 今年反复出现的薄弱环节。3 月,Citrix 修补了 CVE-2026-3055,这是一个影响配置为 SAML IdP 的设备的内存过度读取漏洞,美国网络安全和基础设施安全局(CISA)在一周后将其列入已知被利用漏洞(KEV)目录。6 月 30 日披露的另一个内存过度读取漏洞 CVE-2026-8451 出现在同样的配置下,蜜罐运营方 Lupovis 观察到约 24 小时内就出现了利用尝试。加上 CVE-2026-88779 和此次的 CVE-2026-107406,自 3 月以来 NetScaler 已有 4 个 SAML 相关漏洞。
要点
- 漏洞编号 CVE-2026-107406,CVSS v4.0 基础评分 9.5
- 仅影响配置 SAML 单点登录的 NetScaler 设备
- 公告未列出缓解措施,Citrix 要求尽快升级
- 这是不到两周内的第三份 NetScaler 安全公告
- 自 3 月以来 NetScaler 已出现四个 SAML 相关漏洞
正在读取登录状态…
暂无讨论,说说你的看法吧